Lassen Sie sich diesen Blog-Artikel von einer Künstlichen Intelligenz vorlesen.
Ehemalige Mitarbeitende mit aktiven Zugängen, Dienstleister mit Rechten über das Projektende hinaus, Berechtigungen aus früheren Rollen: Gewachsene Identitätsstrukturen entstehen aus vielen vernünftigen Einzelentscheidungen. Warum sie trotzdem zum Unternehmensrisiko werden, warum eine Aufräumaktion nicht reicht und wie Sie mit vier Schritten dauerhaft Überblick gewinnen.
Inhalt
Einstieg: Eine einfache Frage ohne verbindliche Antwort
Wie gewachsene Berechtigungen zum Sicherheitsrisiko werden
Warum unkontrollierte Zugriffe das gesamte Unternehmen betreffen
In vier Schritten zu klaren Identitätsstrukturen
- 1. Bestandsaufnahme: Identitäten und Zugriffe sichtbar machen
- 2. Verantwortlichkeiten: Fachbereiche und IT zusammenbringen
- 3. Berechtigungskonzept: Rollen etablieren und Ausnahmen begrenzen
- 4. Rezertifizierung: Zugriffe regelmäßig und verbindlich prüfen
Fazit: Identitätsverwaltung ist kein einmaliges Aufräumprojekt
Einstieg: Eine einfache Frage ohne verbindliche Antwort
Wer kann heute auf Ihre wichtigsten Systeme und Daten zugreifen? Und wer könnte diese Antwort verbindlich bestätigen?
Die erste Frage lässt sich meist irgendwie beantworten, wenn man lange genug sucht: im Verzeichnisdienst, in den Benutzerverwaltungen einzelner Anwendungen, in Ticketsystemen und im Gedächtnis von Kolleginnen und Kollegen. Bei der zweiten Frage wird es still. Denn dafür bräuchte es jemanden, der nicht nur weiß, welche Zugriffe bestehen, sondern auch, warum.
Wie gewachsene Berechtigungen zum Sicherheitsrisiko werden
Ein Mitarbeiter wechselt vom Einkauf in den Vertrieb und behält seine alten Berechtigungen, weil er in der Übergangszeit noch Bestellungen abschließen soll. Für eine neue Anwendung wird ein zusätzliches Konto angelegt. Ein externer Dienstleister erhält einen Zugang für ein Projekt, das längst abgeschlossen ist. Und irgendwann wird eine Sonderberechtigung vergeben, weil es schnell gehen muss.
Keine dieser Entscheidungen war falsch. Jede hatte zu ihrem Zeitpunkt einen nachvollziehbaren Grund. Das Problem ist, dass dieser Grund irgendwann wegfällt, der Zugriff aber bleibt.
Über die Jahre sammeln sich so veraltete Konten, Berechtigungen aus früheren Rollen, technische Identitäten ohne klaren Verantwortlichen und externe Zugänge ohne Ablaufdatum. Dazu kommen Sonderregelungen, deren Entstehung niemand mehr nachvollziehen kann, und je nach Anwendung oder Fachbereich ganz unterschiedliche Abläufe für die Vergabe von Rechten.
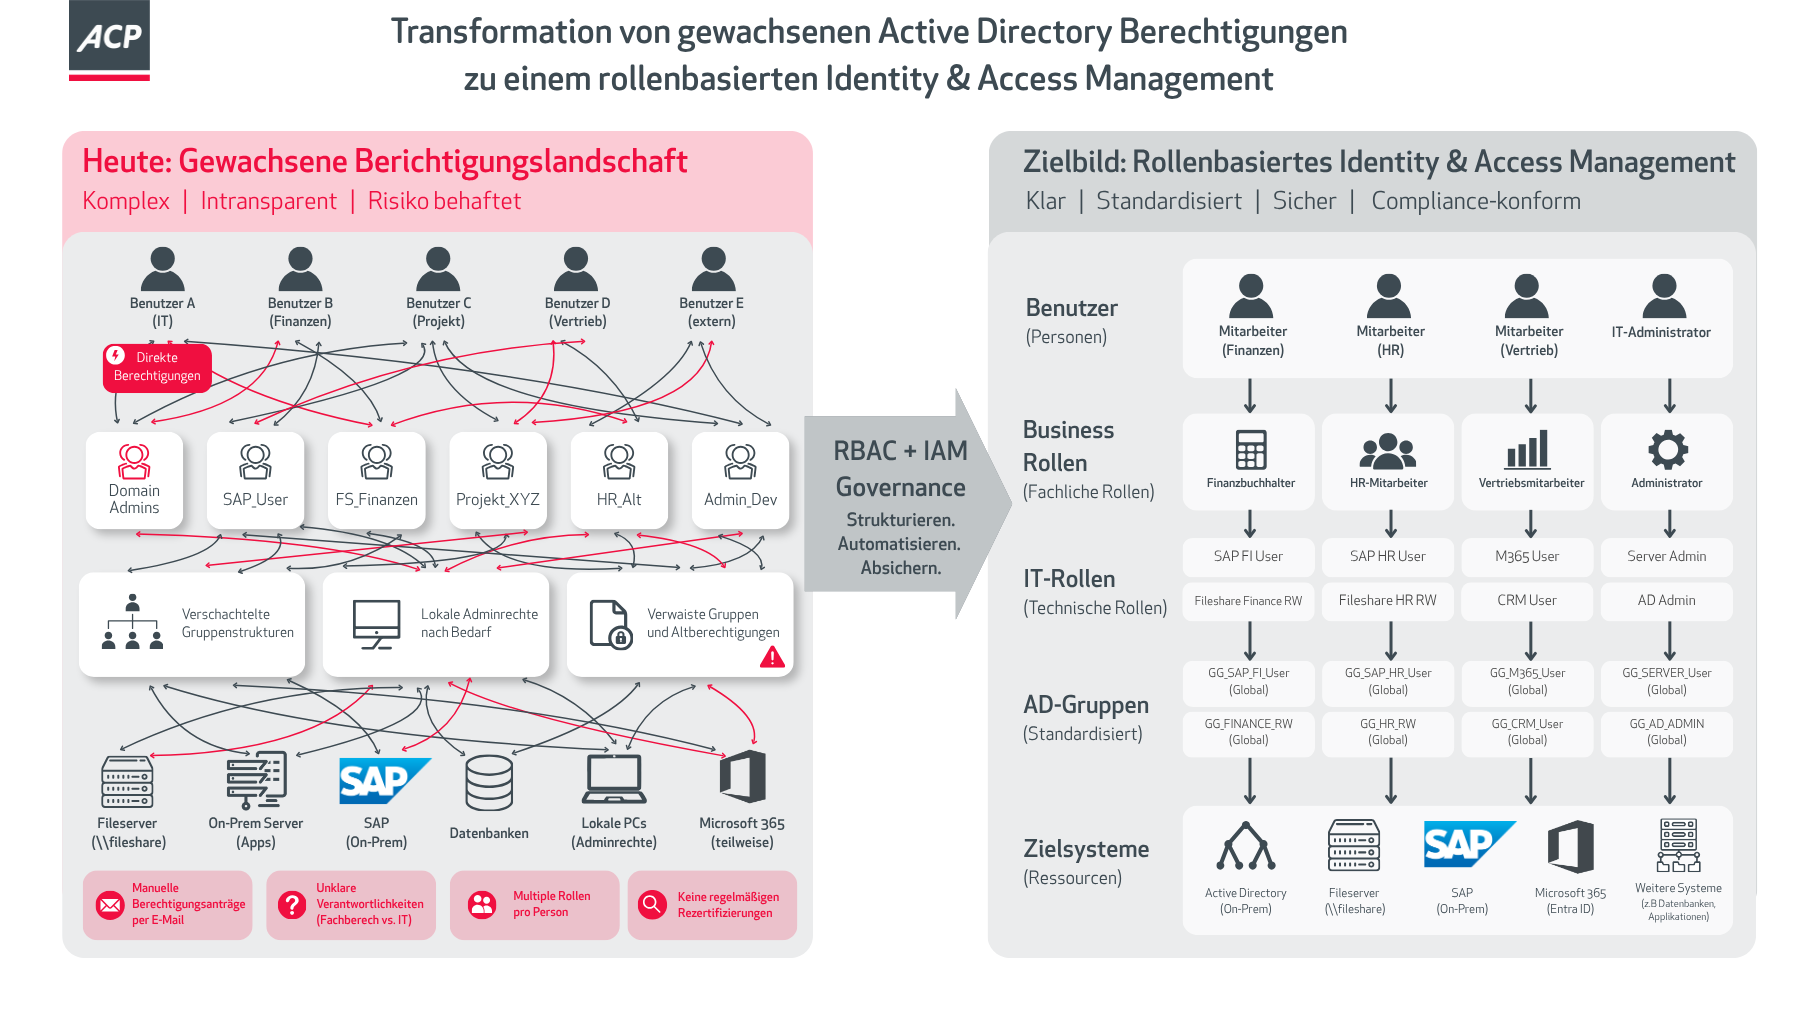
Wie sich eine historisch gewachsene Berechtigungslandschaft von einem rollenbasierten Identity and Access Management unterscheidet, zeigt die folgende Grafik.
(Klicken Sie auf das Bild, um die Darstellung im Vollbildmodus zu öffnen.)
Warum unkontrollierte Zugriffe das gesamte Unternehmen betreffen
Lange wirkt das wie ein lästiges Ordnungsthema, um das man sich kümmern sollte, wenn mal Zeit ist. Schaut man genauer hin, zeigen sich jedoch handfeste Folgen:
- Ehemalige Mitarbeitende behalten Zugänge.
- Beschäftigte sammeln nach internen Wechseln alte Rechte an.
- Externe Dienstleister bleiben länger berechtigt als notwendig.
- Kritische Zugriffe lassen sich bei Audits nicht plausibel begründen.
- Freigaben hängen von Einzelpersonen ab.
- Sicherheitsvorfälle können sich über überprivilegierte Konten ausbreiten.
- Jede neue Anwendung verstärkt die bestehenden Inkonsistenzen.
Spätestens hier wird aus einem IT-Thema ein Unternehmensrisiko und damit eine Aufgabe der Geschäftsleitung. Ein kompromittiertes Konto richtet so viel Schaden an, wie seine Berechtigungen zulassen. Und eine Prüfung, bei der niemand erklären kann, warum ein Zugriff besteht, ist mehr als ein formaler Mangel.
Zwei Entwicklungen machen das Thema zusätzlich dringlich. Zum einen setzen immer mehr Unternehmen auf Zero-Trust-Ansätze, etwa mit Zero Trust Network Access (ZTNA). Dabei wird ein Zugriff nicht allein deshalb gewährt, weil sich eine Person oder ein Gerät im Firmennetz befindet. Stattdessen wird jede Anfrage anhand definierter Richtlinien bewertet. Identität, Gerätestatus, Kontext und das Prinzip der minimal erforderlichen Rechte spielen dabei eine zentrale Rolle. Damit werden Identitäten zur Grundlage der gesamten Zugriffssicherheit. Eine moderne Zugriffslösung kann prüfen, ob eine Identität nach den hinterlegten Richtlinien zugreifen darf. Ob die zugrunde liegende Berechtigung fachlich noch erforderlich ist, muss das Unternehmen selbst entscheiden.
Zum anderen ist seit Dezember 2025 das NIS-2-Umsetzungsgesetz in Kraft. Das BSI beaufsichtigt damit nach eigenen Angaben rund 29.500 Einrichtungen. Für diese Unternehmen verlangt das BSI-Gesetz unter anderem Konzepte für die Zugriffskontrolle, und die Geschäftsleitung ist verpflichtet, die Umsetzung der Risikomanagementmaßnahmen zu überwachen.
In vier Schritten zu klaren Identitätsstrukturen
Der naheliegende Reflex ist eine große Aufräumaktion. Alte Konten werden gelöscht, überflüssige Rechte entzogen, die Liste wird kürzer. Das senkt das Risiko kurzfristig. Ein Jahr später sieht es jedoch oft wieder ähnlich aus.
Der Grund liegt nicht in der Technik. Wildwuchs entsteht dort, wo niemand verbindlich entscheidet, wer einen Zugriff braucht, wer ihn genehmigt und wer ihn wieder entzieht. Solange diese Entscheidungswege fehlen, produziert jede neue Anwendung, jeder Rollenwechsel und jedes Projekt neue Altlasten. Dauerhafte Ordnung entsteht deshalb erst, wenn Sie die Ursachen angehen. Bewährt hat sich ein Vorgehen in vier Schritten.
1. Bestandsaufnahme: Identitäten und Zugriffe sichtbar machenAm Anfang steht Transparenz. Ziel ist kein perfektes Verzeichnis, sondern ein nachvollziehbares Gesamtbild. Dafür lohnt es sich, gezielt folgende Punkte zu erfassen:
- aktive und inaktive Benutzerkonten
- technische und gemeinsam genutzte Konten
- externe Identitäten und Dienstleisterzugänge
- administrative sowie besonders kritische Berechtigungen
- direkte Einzelberechtigungen außerhalb definierter Rollen
- Konten ohne eindeutig verantwortliche Person
- letzte Anmeldung und erkennbare Nutzung
- Abweichungen zwischen HR-Status und IT-Berechtigungen
Gerade der letzte Punkt ist oft aufschlussreich. Wer das Unternehmen verlassen hat, darf grundsätzlich keine aktiven Zugänge mehr besitzen. Erforderliche Ausnahmen müssen ausdrücklich begründet, dokumentiert und überwacht werden.
Aus der Bestandsaufnahme ergeben sich die ersten Entscheidungen. Jedes persönliche Konto muss eindeutig einer Person zugeordnet sein. Gemeinsam genutzte Konten sollten verschwinden, sofern sie nicht zwingend erforderlich sind. Administratorinnen und Administratoren brauchen für ihre Tätigkeiten eigene Konten, getrennt von ihrer normalen Benutzerkennung. Für jedes technische Konto sollte klar sein, zu welcher Anwendung es gehört und warum es existiert. Und für jeden externen Zugang stellt sich die Frage: Wurde ein Ablaufdatum festgelegt? Steht fest, welche Identitäten tatsächlich benötigt werden, folgt die Frage nach dem Umfang: Erhält jede Identität nur die Zugriffe, die sie für ihre Aufgabe wirklich braucht?
Die IT kann Berechtigungen technisch vergeben. Ob eine Mitarbeiterin im Controlling Zugriff auf die Vertriebsdaten braucht, kann sie allein aber nicht beurteilen. Diese Entscheidung gehört in den Fachbereich.
Deshalb braucht jeder Zugriff klare Zuständigkeiten. Wer beantragt ihn? Wer genehmigt ihn? Und wer prüft später, ob er noch erforderlich ist?
Personalabteilung, Fachbereiche und IT übernehmen dabei unterschiedliche Aufgaben, die eng ineinandergreifen müssen. Besonders deutlich wird das bei Eintritten, Rollenwechseln und Austritten. Erfährt die IT erst Wochen später, dass jemand die Abteilung gewechselt hat, entsteht genau die Art von Altlast, die eben noch mühsam beseitigt wurde.
Wer jede Berechtigung einzeln vergibt, schafft schnell neue Unübersichtlichkeit. Nach der Bestandsaufnahme zeigt sich meist, dass sich viele Zugriffsbedarfe wiederholen. Diese lassen sich bündeln: Zugriffe orientieren sich dann an Aufgaben, Funktionen und Verantwortlichkeiten statt an einzelnen Personen.
Ein möglichst umfangreiches Rollenmodell ist dabei nicht automatisch ein gutes. Entscheidend ist, dass es zum Arbeitsalltag passt.
Ausnahmen wird es trotzdem geben, und das ist in Ordnung. Rollen sind der Standard, Einzelberechtigungen die begründete und befristete Ausnahme. Damit Ausnahmen nicht wieder zu stillen Altlasten werden, genügen drei Regeln: Für jede Ausnahme gibt es eine verantwortliche Person, die Begründung ist dokumentiert, und es steht ein Ablaufdatum oder ein Prüftermin fest.
Auch eine aufgeräumte Identitätsstruktur bleibt nicht von selbst übersichtlich. Mitarbeitende übernehmen neue Aufgaben, neue Systeme kommen hinzu, externe Partner wechseln.
Regelmäßige Überprüfungen sorgen dafür, dass die Ordnung Bestand hat. Ihre Wirkung hängt allerdings davon ab, wie verbindlich sie durchgeführt und nachverfolgt werden. Eine Liste, die einmal im Jahr pauschal bestätigt wird, ändert wenig. Verantwortliche sollten tatsächlich bewerten, ob ein Zugriff weiterhin benötigt wird und zur aktuellen Aufgabe passt, ob die zuständige Person noch im Unternehmen ist, ob sich Berechtigungen reduzieren lassen und ob Ausnahmen weiterhin begründet sind.
Ebenso wichtig ist, was danach passiert. Festgestellte Änderungen müssen nicht nur dokumentiert, sondern auch umgesetzt und nachverfolgt werden. Sonst bleibt die Überprüfung eine Formalie.
Fazit: Identitätsverwaltung ist kein einmaliges Aufräumprojekt
Gewachsene Identitätsstrukturen sind meist nicht das Ergebnis einzelner Fehlentscheidungen. Sie entstehen, weil sich Rollen, Systeme und Verantwortlichkeiten verändern, bestehende Zugriffe aber nicht konsequent angepasst werden.
Eine einmalige Bereinigung reduziert das Risiko nur vorübergehend. Dauerhafte Kontrolle entsteht erst durch vier miteinander verbundene Elemente:
- Transparenz über Identitäten und Zugriffe
- Klare fachliche und technische Verantwortlichkeiten
- Rollenbasierte Berechtigungen mit geregelten Ausnahmen
- Regelmäßige und verbindliche Überprüfungen
Das Ziel ist nicht, jede historische Ausnahme rückwirkend zu beseitigen. Entscheidend ist eine Identitätsverwaltung, die Veränderungen kontrolliert abbildet. Dann lässt sich die zentrale Frage jederzeit verbindlich beantworten: Wer kann auf die wichtigsten Systeme und Daten zugreifen, und wer trägt dafür die Verantwortung?
Sie möchten wissen, wo Ihre Identitätsstruktur heute steht?
Das Expertenteam von ACP Nord begleitet Sie auf dem Weg dorthin:
- Analyse von Identitäten, Rollen und kritischen Berechtigungen
- gemeinsamer Workshop mit IT, HR und ausgewählten Fachbereichen
- Priorisierung nach Risiko und Umsetzbarkeit
- Zielbild für Rollen, Freigaben und Rezertifizierung
- Roadmap für Prozesse und technische Umsetzung
Sprechen Sie uns an.
Vereinbaren Sie jetzt einen Beratungstermin mit uns. Termin vereinbaren
Jetzt teilen
Guideline zur NIS2-Richtlinie: Was Sie jetzt tun sollten!

Am Horizont: NIS-2-Richtlinie wird konkret und kommt 2026