Risikoanalyse und Sicherheitskonzepte
Bestehende IT-Sicherheitslandschaften werden analysiert, um Risiken und Handlungsfelder zu identifizieren und wirksame Sicherheitsmaßnahmen abzuleiten.
Bewältigung von Sicherheitsvorfällen (Incident Response)
Bedrohungen werden frühzeitig erkannt, um Sicherheitsvorfälle strukturiert zu analysieren und wirksam zu bewältigen.
Aufrechterhaltung des Betriebs und Krisenmanagement
Betriebsfähigkeit und Resilienz werden gestärkt, damit kritische Geschäftsprozesse auch im Ernstfall aufrechterhalten bleiben.

Sicherheit der Lieferkette und
Lieferanten

Sicherheit in Entwicklung und Wartung von Systemen
Bewertung der Wirksamkeit von Sicherheitsmaßnahmen
Verfahren im Bereich der Cyberhygiene und Schulungen zur Cybersicherheit
Kryptografie und Verschlüsselung
Personal- und Zugriffskontrolle
Multi-Faktor-Authentifizierung (MFA)
Sicherheitskonzepte
Bestehende IT-Sicherheitslandschaften werden analysiert, um Risiken und Handlungsfelder zu identifizieren und wirksame Sicherheitsmaßnahmen abzuleiten.
Sicherheitskonzepte
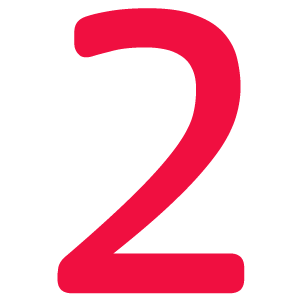
(Incident Response)
Bedrohungen werden frühzeitig erkannt, um Sicherheitsvorfälle strukturiert zu analysieren und wirksam zu bewältigen.
(Incident Response)
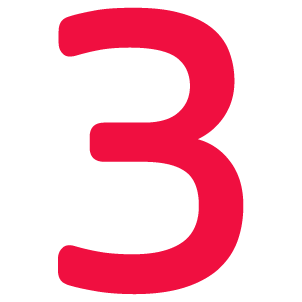
und Krisenmanagement
Betriebsfähigkeit und Resilienz werden gestärkt, damit kritische Geschäftsprozesse auch im Ernstfall aufrechterhalten bleiben.
und Krisenmanagement
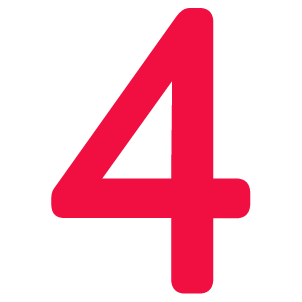
und Lieferanten
Externe Zugriffe werden gezielt abgesichert, um Sicherheitsrisiken entlang der Lieferkette nachhaltig zu minimieren.
und Lieferanten
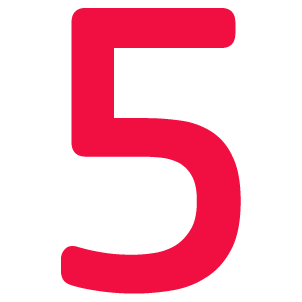
und Wartung von Systemen
Schwachstellen werden frühzeitig erkannt und Sicherheitsanforderungen nachhaltig in den laufenden Systembetrieb integriert.
und Wartung von Systemen
von Sicherheitsmaßnahmen
Sicherheitsmaßnahmen werden unter realistischen Bedingungen überprüft, um Schwachstellen und Optimierungspotenziale sichtbar zu machen.
von Sicherheitsmaßnahmen
und Schulungen zur Cybersicherheit
Sicherheitsbewusstsein und Cyberhygiene werden gezielt gefördert und Cyberrisiken nachhaltig reduziert.
und Schulungen zur Cybersicherheit
Verschlüsselung
Sensible Daten und Zugriffe werden durch moderne Verschlüsselungs- und Authentifizierungsverfahren wirksam geschützt.
Verschlüsselung
Zugriffskontrolle
Zugriffe werden gezielt gesteuert, um sensible Daten vor unbefugtem Zugriff wirksam und nachhaltig zu schützen. Sicherheitsrisiken werden dabei gezielt minimiert.
Zugriffskontrolle
(MFA)
Benutzerkonten und Zugriffe werden durch Multi-Faktor-Authentifizierung zusätzlich abgesichert und geschützt.
(MFA)
Aufgrund der stetig wachsenden Gefahr von Cyberangriffen verabschiedete die EU eine Richtlinie für Netz- und Informationssystemsicherheit, mit der Regelungen für mehr Cybersicherheit im Bereich der kritischen Infrastruktur geschafft werden soll. In Österreich erfolgte die Umsetzung der europäischen NIS-Richtlinie mit dem NIS-Gesetz (Netz- und InformationssystemSicherheitsGesetz), welches am 28.12.2018 in Kraft trat. Dabei werden Aufgaben, die sich aus der NIS-Richtlinie ergeben, auf bereits bestehende Strukturen übertragen.
Das Gesetz verpflichtet die Betreiber sogenannter wesentlicher Dienste wie Energieversorger, öffentliche Einrichtungen, Verkehr, Finanzen, Gesundheitswesen, Trinkwasserversorgung und Telekommunikationsbetriebe dazu, Sicherheitsmaßnahmen zu implementieren und Sicherheitsvorfälle unverzüglich zu melden.
NIS 2 geht uns alle an!
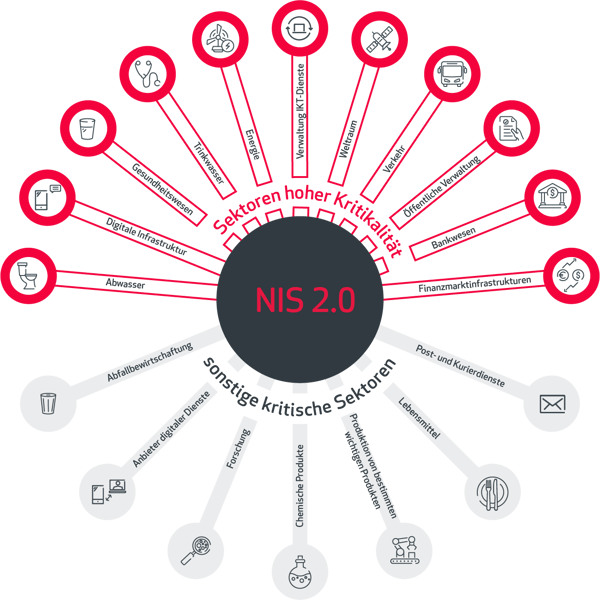
Schwachstellen in der Cybersicherheit können sich auf die gesamte Lieferkette auswirken und somit alle Unternehmen betreffen. Das Lieferantenrisikomanagement überträgt damit unter Umständen auch Pflichten in Bezug auf Cybersicherheitsrisiken auf Partner. Dadurch sind Unternehmen betroffen, die per Definition nicht direkt in die unten ersichtlichen Sektoren fallen. ACP bietet Ihnen einen leicht zugänglichen Einstieg, der sowohl für Unternehmen in betroffenen Sektoren als auch für deren Lieferanten geeignet ist.
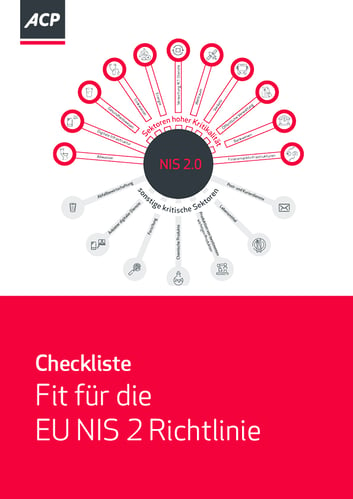
Direkt von der NIS 2 Richtlinie betroffen sind Unternehmen der folgenden Sektoren:
Ja! Infolge der Novellierung des NIS-Gesetzes fordert die NIS 2.0 wesentliche Änderungen in Bezug auf das Supply Chain Risk Management. Denn KMU sind in der Lieferkette für große Unternehmen und Betreiber wesentlicher Dienste gemäß NIS-Gesetz essenziell! Daher werden zukünftig die Sicherheitsanforderungen für viele weitere Unternehmen in der Lieferkette gelten.
„Gemäß einer Studie der Industriellenvereinigung machen zwei Drittel aller österreichischen KMU mindestens ein Drittel ihrer Umsätze mit Österreichs Leitbetrieben – die Vernetzung ist daher groß!“
Betreiber wesentlicher Dienste werden die Pflichten und Anforderungen somit auch an ihre Dienstleister, Lieferanten und Dritte übertragen müssen, beispielsweise bei der Selektion von Ausschreibungen, Vergaben von Projekten und Geschäftsbeziehungen.
Schwächen in der Cybersicherheit erstrecken sich über die gesamte Lieferkette und betreffen damit alle beteiligten Unternehmen.
Für Betreiber wesentlicher Dienste ist als Nachweis eine entsprechende Prüfung der Sicherheitsvorgaben durch eine qualifizierte Stelle nach dem NIS-Gesetz vorgeschrieben. Auch für ihre Partner ist es daher erforderlich, Sicherheitsstandards für ihre Netz- und Informationssysteme zu erhöhen, damit keine Schwächen in der Lieferkette auftreten. Dazu sollten regelmäßige Überprüfungen abgehalten werden.
- Schwächen in der Cybersicherheit betreffen die gesamte Lieferkette
- Cyber-Security ist eine zwingende Voraussetzung für die Digitalisierung
- Hohe Vernetzung von KMU und Unternehmen wesentlicher Dienste – und damit höheres Sicherheitsrisiko
- Aktuell zu niedriger Level an Cyber Resilienz der Unternehmen in der EU
- Bekenntnis zur Relevanz von Cybersicherheit, Umsetzung von technischen und organisatorischen Sicherheitsmaßnahmen und Prüfung durch unabhängige Instanz
ACP als qualifizierte Stelle gemäß NISG (NIS-Gesetz) unterstützt Sie gerne bei Cyber Risk Ratings und der Vorbereitung und Durchführung erfolgreicher NIS GAP-Analysen und Audits.
Prüfungen nach dem NIS-Gesetz dürfen nur durch eine sogenannte qualifizierte Stelle durchgeführt werden. Eine qualifizierte Stelle ist ein Unternehmen mit Hauptniederlassung oder Sitz in Österreich, das legitimiert ist, die Sicherheitsvorkehrungen bei Betreibern wesentlicher Dienste zu überprüfen. Als qualifizierte Stelle ist ACP nach dem NIS-Gesetz (NISG) vom Bundesministerium für Inneres legitimiert, die Sicherheitsvorkehrungen bei Betreibern wesentlicher Dienste vollumfänglich zum Schutz kritischer Infrastrukturen und Dienste zu prüfen.
Der Tätigkeitsbereich einer qualifizierten Stelle gibt den spezifischen Bereich der Sicherheitsmaßnahmen an, die sie prüfen kann. Dieser kann sowohl einzelne Sicherheitsmaßnahmen, als aus mehrere oder alle Kategorien umfassen. Die Sicherheitsvorkehrungen sind mit ihren Kategorien und einzelnen Sicherheitsmaßnahmen in der NISV des Bundeskanzleramtes definiert.
ACP erfüllt als qualifizierte Stelle alle Anforderungen und ist ISO 27001 zertifiziert. Unsere Experten:innen haben langjährige Erfahrung im Bereich der Information Security und begleiten Sie gerne mit einem ganzheitlichen Ansatz, der sich über technische und organisatorische Sicherheitsvorkehrungen erstreckt, um das Sicherheitsniveau Ihrer IT auch unter Berücksichtigung der gesetzlichen Anforderungen zu erhöhen.
Was Unternehmen zu NIS-2 und NISG wissen sollten
Die EU hat zur Stärkung der Cybersicherheit zwei Richtlinien verabschiedet: NIS‑1 (2016) und deren Weiterentwicklung NIS‑2 (2022).
In Österreich wurde die erste Richtlinie durch das NIS-Gesetz (NISG) umgesetzt, das 2018 in Kraft trat. Es verpflichtete Betreiber wesentlicher Dienste dazu, Sicherheitsmaßnahmen zu ergreifen und Vorfälle zu melden.
Mit der neuen NIS‑2-Richtlinie wird dieses Gesetz deutlich erweitert: Die Umsetzung erfolgt in Österreich durch das NISG 2026, das ab 1. Oktober 2026 gilt und strengere Anforderungen sowie einen größeren Kreis betroffener Unternehmen umfasst.
Der Inhalt des NISG 2026 umfasst:
-
Mindeststandards im Cybersicherheitsbereich ab 1. Oktober 2026: für Unternehmen aus 18 kritischen Branchen
-
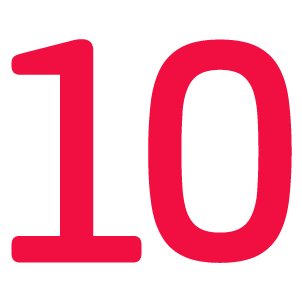
Verpflichtende Risikomanagementmaßnahmen (siehe oben) in 10 technischen, operativen und organisatorischen Bereichen.
-
Sicherheit der Lieferkette: Lieferanten haben Mindeststandards in der eigenen Informationssicherheit nachzuweisen.
-
Persönliche Haftung der Geschäftsführung ist nicht delegierbar. Bei Verstößen fallen Strafzahlungen bis zu 10 Mio. Euro oder 2% des weltweiten Umsatzes.
- Einrichtung einer Cybersicherheitsbehörde im BMI startet im Oktober 2026.
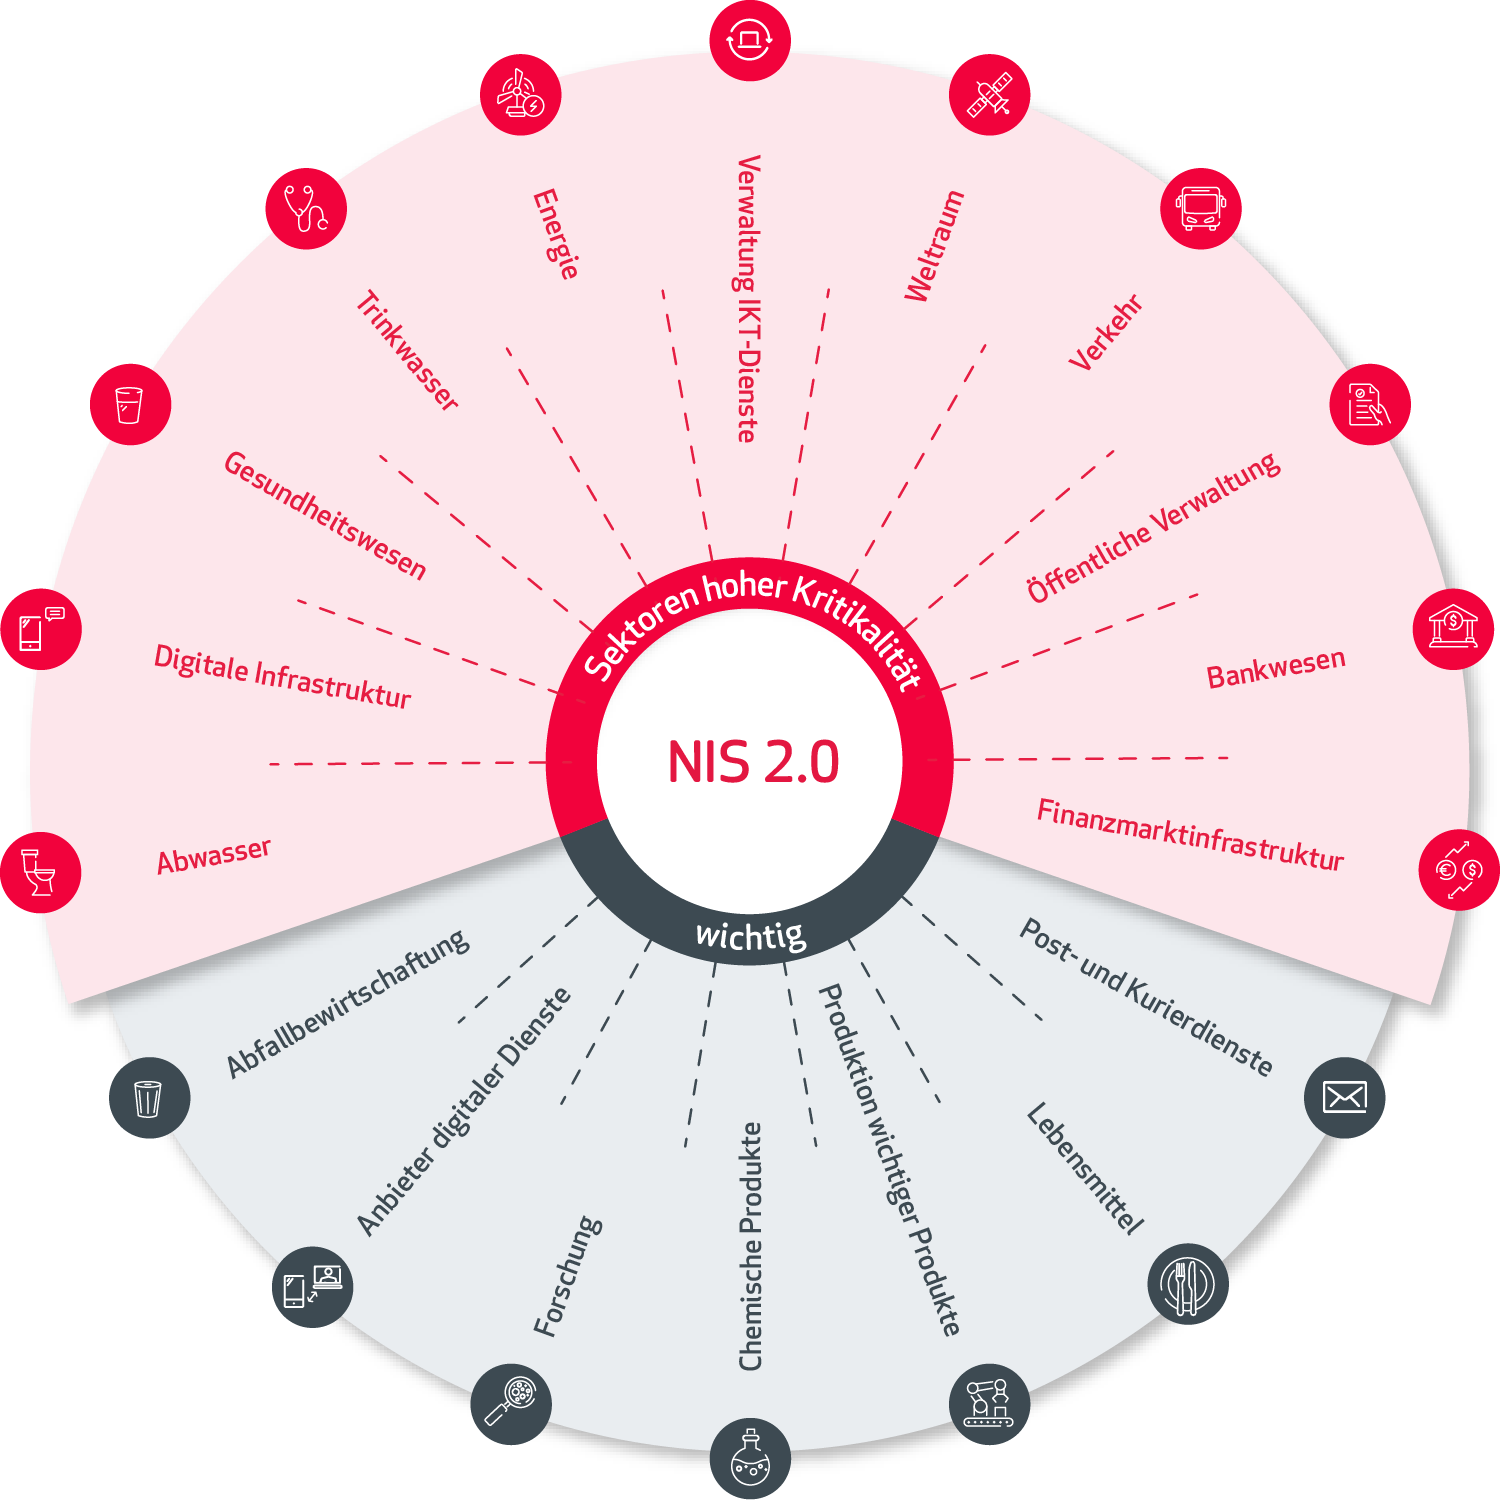
Cybersicherheit geht uns alle an; rechtlich verpflichtet im Sinne des NISG sind jedoch vor allem Unternehmen in kritischen und besonders wichtigen Sektoren, wie z. B. Energie, Trinkwasserversorgung oder öffentliche Verwaltung. Diese Unternehmen müssen die Vorgaben des NISG erfüllen und ihre Systeme absichern.
Das hat auch Auswirkungen auf deren Partner. Schwachstellen können sich entlang der gesamten Lieferkette ausbreiten. Deshalb geben regulierte Unternehmen Sicherheitsanforderungen an ihre Lieferanten und Dienstleister weiter. So können auch Unternehmen betroffen sein, die selbst nicht direkt unter das NISG fallen.
Beispiel: Ein Produktionsunternehmen liefert Komponenten an einen Energieversorger. Da dieser gesetzlich zur Einhaltung des NISG verpflichtet ist, fordert er entsprechende Sicherheitsmaßnahmen auch von seinem Zulieferer, dem Produktionsunternehmen.
Das Gesetz definiert die Sektoren mit hoher und sonstiger Kritikalität wie folgt:
Ja! Die Novellierung des NISG fordert wesentliche Änderungen in Bezug auf das Lieferkettenrisikomanagement. Genau weil Organisationen und Unternehmen mit hoher Kritikalität Cybersicherheitsanforderungen an ihre Partnerunternehmen übertragen, müssen diese Partner – egal in welcher Größe – ihre NISG-Compliance sicherstellen.
Gemäß einer Studie der Industriellenvereinigung machen zwei Drittel aller österreichischen KMU mindestens ein Drittel ihrer Umsätze mit Österreichs Leitbetrieben. Nicht nur wegen der tiefen Vernetzung mit Organisationen in Sektoren hoher Kritikalität sondern auch wegen der eigenen Cybergesundheit empfehlen wir, dass KMU ihre Compliance mit dem NISG prüfen.
Für Organisationen mit hoher Kritikalität ist als Nachweis eine entsprechende Prüfung der Sicherheitsvorgaben durch eine qualifizierte Stelle nach dem NISG vorgeschrieben. Auch für ihre Partner ist es daher erforderlich, Sicherheitsstandards für ihre Netz- und Informationssysteme zu erhöhen, damit keine Schwächen in der Lieferkette auftreten. Dazu sollten regelmäßige Überprüfungen abgehalten werden.
- Schwächen in der Cybersicherheit betreffen die gesamte Lieferkette
- Cybersicherheit ist eine zwingende Voraussetzung für die Digitalisierung
- Hohe Vernetzung von KMU und Unternehmen wesentlicher Dienste und damit höheres Sicherheitsrisiko
- Aktuell zu niedriger Level an Cyber-Resilienz der Unternehmen in der EU
- Bekenntnis zur Relevanz von Cybersicherheit, Umsetzung von technischen und organisatorischen Sicherheitsmaßnahmen und Prüfung durch eine unabhängige Instanz
ACP als qualifizierte Stelle gemäß NISG unterstützt Sie gerne bei Cyber Risk Ratings und der Vorbereitung und Durchführung erfolgreicher NIS GAP-Analysen und Audits.
Prüfungen nach dem NIS-Gesetz dürfen nur durch eine sogenannte qualifizierte Stelle (künftig: unabhängige Stelle) durchgeführt werden. Eine qualifizierte Stelle ist ein Unternehmen mit Hauptniederlassung oder Sitz in Österreich, das legitimiert ist, die Sicherheitsvorkehrungen bei Betreibern wesentlicher Dienste zu überprüfen. Als qualifizierte Stelle ist ACP nach dem NIS-Gesetz (NISG) vom Bundesministerium für Inneres legitimiert, die Sicherheitsvorkehrungen bei Betreibern wesentlicher Dienste vollumfänglich zum Schutz kritischer Infrastrukturen und Dienste zu prüfen.
Der Tätigkeitsbereich einer qualifizierten Stelle gibt den spezifischen Bereich der Sicherheitsmaßnahmen an, die sie prüfen kann. Dieser kann sowohl einzelne Sicherheitsmaßnahmen, als aus mehrere oder alle Kategorien umfassen. Die Sicherheitsvorkehrungen sind mit ihren Kategorien und einzelnen Sicherheitsmaßnahmen in der NISV des Bundeskanzleramtes definiert.
ACP erfüllt als qualifizierte Stelle alle Anforderungen und ist ISO 27001 zertifiziert. Unsere Experten:innen haben langjährige Erfahrung im Bereich der Information Security und begleiten Sie gerne mit einem ganzheitlichen Ansatz, der sich über technische und organisatorische Sicherheitsvorkehrungen erstreckt, um das Sicherheitsniveau Ihrer IT auch unter Berücksichtigung der gesetzlichen Anforderungen zu erhöhen.
Statusanalyse und Strategieberatung zur Umsetzung der NIS 2 Richtlinie
Für einen ganzheitlichen Überblick über Ihren Sicherheitsstatus und darauf aufbauenden gezielten Maßnahmen
Mehr erfahren
Cyber Security Risk Assessment
Für eine kostenlose Analyse des aktuellen Sicherheitsniveaus Ihrer Organisation mittels eines kurzen Fragebogens und einem automatisierten technischen Assessment
Mehr erfahren
Vollumfängliche NIS-Prüfleistungen als qualifizierte Stelle
Für eine Prüfung Ihrer Organisation in 11 technischen und organisatorischen Sicherheitskategorien
Mehr erfahren
Zertifizierungsaudit für den Erhalt des CyberTrust Labels
Für den Erhalt des österreichischen Gütesiegels für Cybersicherheit und den Nachweis, dass sie essenzielle Sicherheitsmaßnahmen umgesetzt haben
Mehr erfahren
ACP M365 Security Standards & Workshop
Für den erfolgreichen und sicheren Einsatz von M365 sowie Empfehlungen für die organisatorischen und technischen Maßnahmen
Mehr erfahren
Beratung und Unterstützung für den Aufbau eines ISMS (Information Security Management Systems)
Für eine erfolgreiche Konzepterstellung, Implementierung sowie Bewertung der Konfiguration nach Best Practices
Mehr erfahren
ACP Cloud Best Practise Analyzer
Für Empfehlungen zur optimalen Konfiguration Ihrer Cloud-Services, mit der Sie sich sicher in der Cloud Umgebung bewegen
Mehr erfahren

Incident Management
Für eine detaillierte Analyse, schnelle Reaktion und bestmögliche Abwehr im Falle eines Sicherheitsvorfalls
Mehr erfahren
Erstellung eines IT-Notfallhandbuchs
Für die optimale Vorbereitung auf Notfälle wie Cyberangriffe oder technische Betriebsunterbrechungen
Mehr erfahren
Phishing Tests
Für einen gezielten E-Mail-Angriffsversuch, um mögliche Sicherheitslücken Ihres Unternehmens zu erkennen
Mehr erfahren
Penetration Tests
Für die rechtzeitige Erkennung Ihrer Sicherheitslücken und den Schutz Ihrer wertvollen Daten durch einen systematischen Testprozess
Mehr erfahren
Awareness Trainings
Für eine umfangreiche Schulung Ihrer Mitarbeitenden, um auch den Faktor Mensch in Ihrer Sicherheitsstrategie zu berücksichtigen
Mehr erfahren
EDR - End Point Detection and Response
Für eine frühzeitige Erkennung von Angriffen, deren Bewertung und Abwehr, die nachhaltige Steigerung Ihrer Security und die fortlaufende Beratung durch SOC Consultants.
Ransomware Protection für Storage Systeme
Für den Schutz Ihrer Daten sowohl bei der Verarbeitung auf dem Storage-System als auch nachgelagert im Backup- und Restore-Konzept.
Backup- und Desaster Recovery-Lösungen
Für eine resiliente, widerstandsfähige IT, geringe Ausfallzeiten und eine möglichst schnelle Wiederherstellung im Schadensfall.
Mehr erfahren
Security Operations Center
Für den optimalen Schutz und die beste Verteidigung Ihrer IT-Infrastruktur, Assets und Geschäfte.
Multi-Faktor-Authentifizierung & Conditional Access (M365)
Für die optimale Implementierung und Konfiguration Ihrer Anmeldungs- und Zugriffssicherheit in Microsoft 365-Abonnements.
Firewall- und Zero Trust Lösungen
Für die permanente Überprüfung aller Zugriffe auf Anwendungen und Daten auf mögliche Sicherheitsverstöße und eine zuverlässige Abwehr im Ernstfall.
Auditing- und Data Security-Lösungen
Für die Beseitigung von blinden Flecken und die effiziente Minimierung Ihres Sicherheitsrisikos im Falle eines Angriffs.

Identity und Access Management
Für die sichere Verwaltung von Usern und Berechtigungen, um Daten zu schützen und Compliance-Richtlinien einzuhalten.
DNS Monitoring und Protection
Für die kontinuierliche Überwachung und den besten Schutz Ihres Domain Name Systems (DNS).
easyMac - Sichere Integration von Macs
Für die sichere, flexible und kostengünstige Integration "wilder Macs" in Ihre IT-Infrastruktur.